Overview 17 Product Modules Product Walkthrough Product Demos Command Centre Readiness Calculator Key Features
Unified Enterprise Security & Compliance Platform

Simplify Compliance.
Strengthen Security. Build Trust.

One platform to manage ISO 27001, TISAX, Risk Management, Internal Audits, Vendor Risk, Policy Attestation, Assets, Evidence, and Executive Reporting.
ISO 27001:2022 TISAX (AL1, AL2, AL3) Risk Management Vendor Risk Policy Attestation
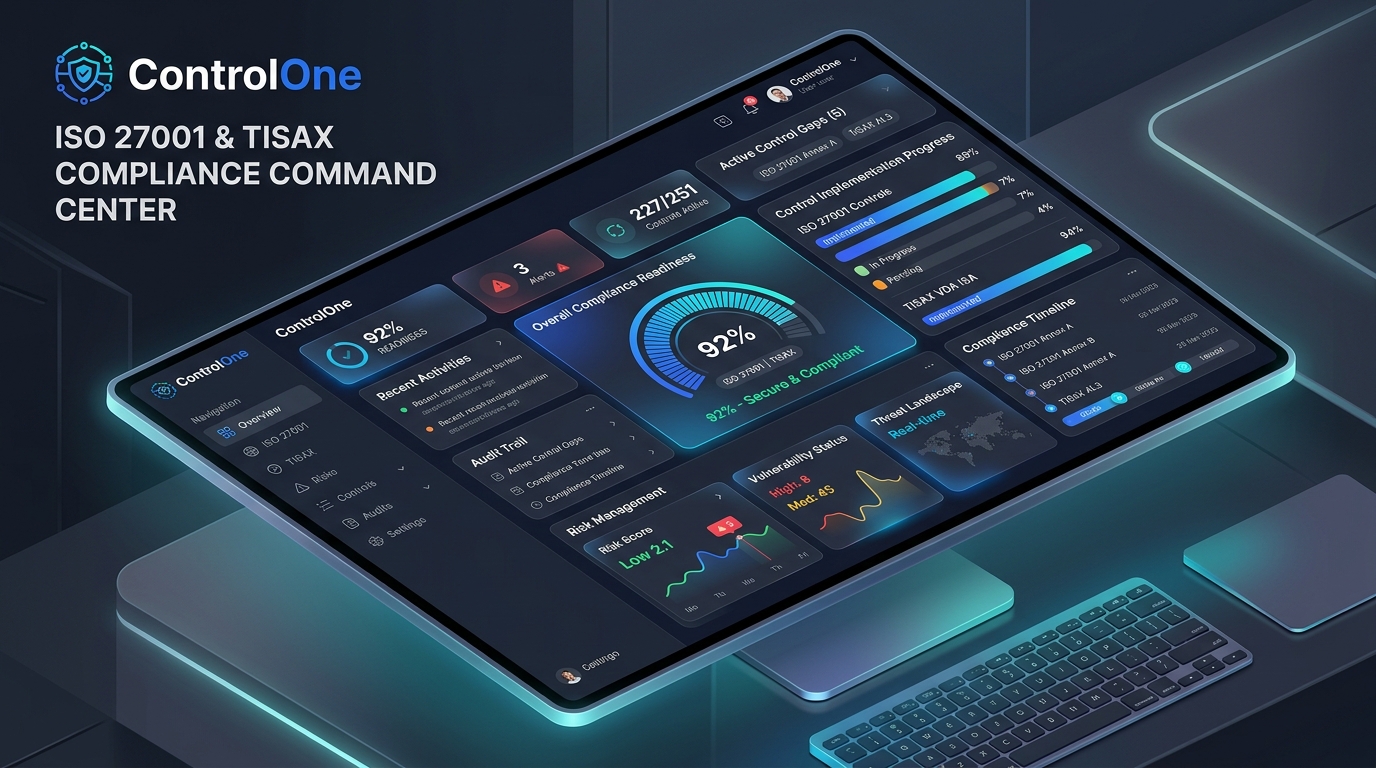
ControlOne ISO 27001 & TISAX Command Centre Dashboard Preview
Watch Live Product Demo
92%
Overall Readiness
ISO 27001 & TISAX AL3 Certified
17+
Core Product Modules
100%
Audit-Ready Evidence Trail
AL1 - AL3
TISAX VDA ISA Supported
1 Platform
Unified Security & Governance
Product Suite

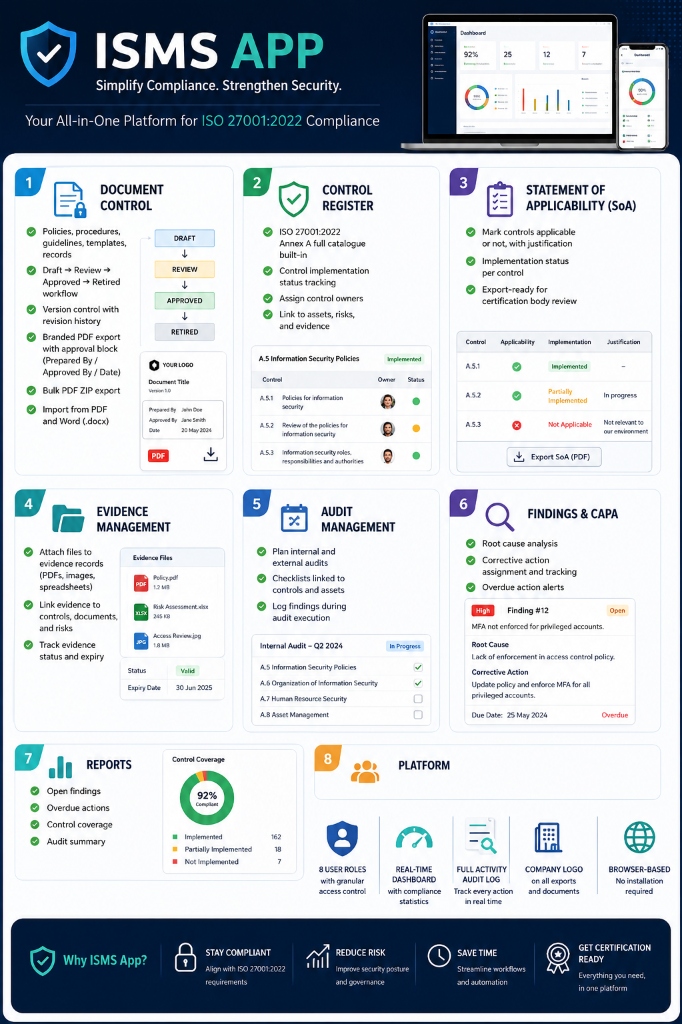
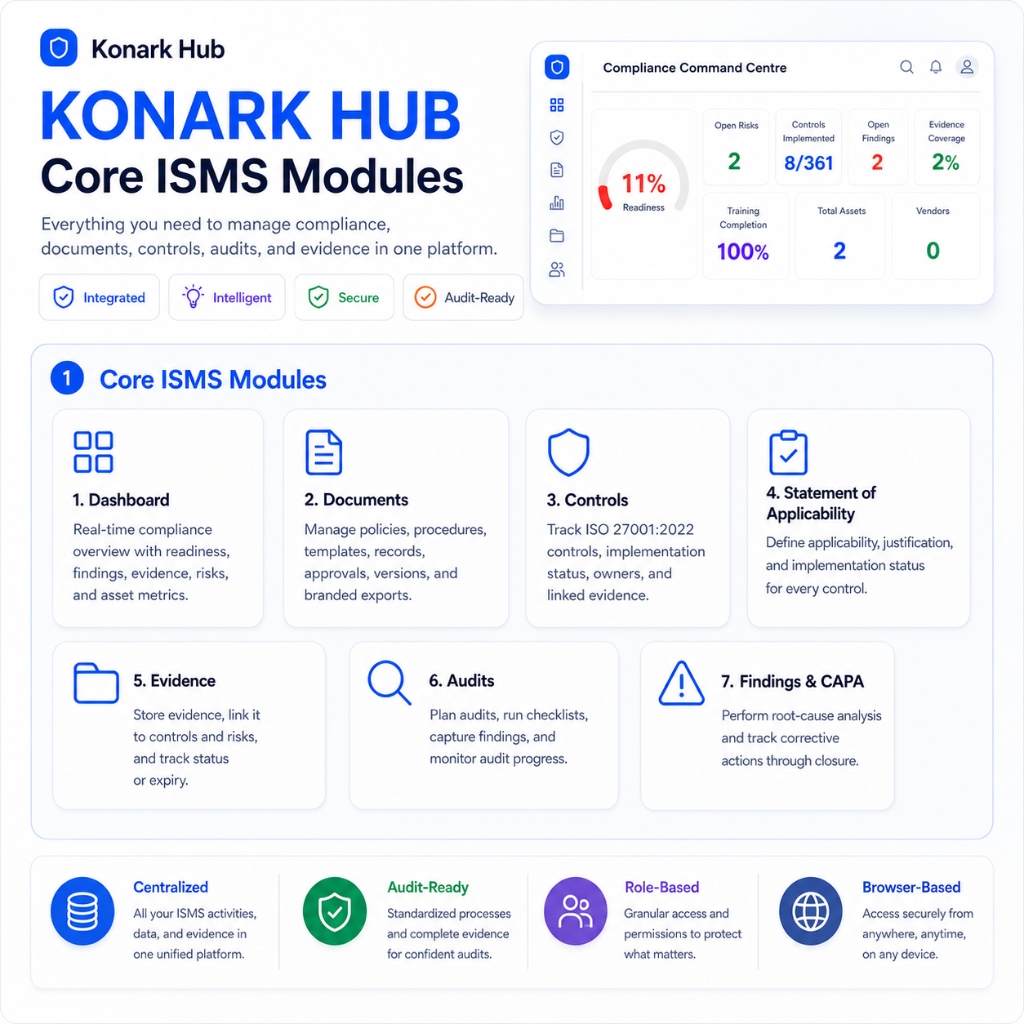
Product Modules

Everything you need to manage compliance, risk, policies, audits, and evidence in one unified platform.

How It Works

4-Step Product Walkthrough

From initial scope definition to audit certification, see how ControlOne accelerates your ISO 27001 & TISAX journey.

Step 01

Scope & Control Setup

Select ISO 27001:2022 and TISAX (AL1, AL2, AL3) scope parameters. Pre-load 361 Annex A & VDA ISA security controls in one click.

Step 02

Policy Attestation & Training

Publish company policies to employees. Capture digital acknowledgements, track 100% completion rates, and assign security awareness modules.

Step 03

Evidence Collection & Risk Matrix

Attach evidence records directly to control items. Assess 5x5 Likelihood vs Impact risk scores, assign owners, and manage vendor risk profiles.

Step 04

Audit-Ready Certification

Export Statement of Applicability (SoA) PDFs, board-ready executive reports, and audit bundles ready for external certification body review.

Product Video Demos

ControlOne Product Demos

Explore real, unedited product walkthrough clips showcasing our core compliance & audit workflows.

Executive Dashboard Interface
Executive View

Executive Compliance Dashboard

Real-time view of ISO 27001 & TISAX readiness score, risk matrix overview, and open tasks.

Audit & Evidence Management Interface
Audit & Evidence

Audit Management & Findings Trail

Plan internal audits, assign CAPA corrective actions, and maintain an audit-ready evidence repository.

Statement of Applicability SoA Interface
SoA & Controls

Statement of Applicability (SoA)

Define control applicability, track implementation status, and export audit-ready SoA documentation.

Unified Interface

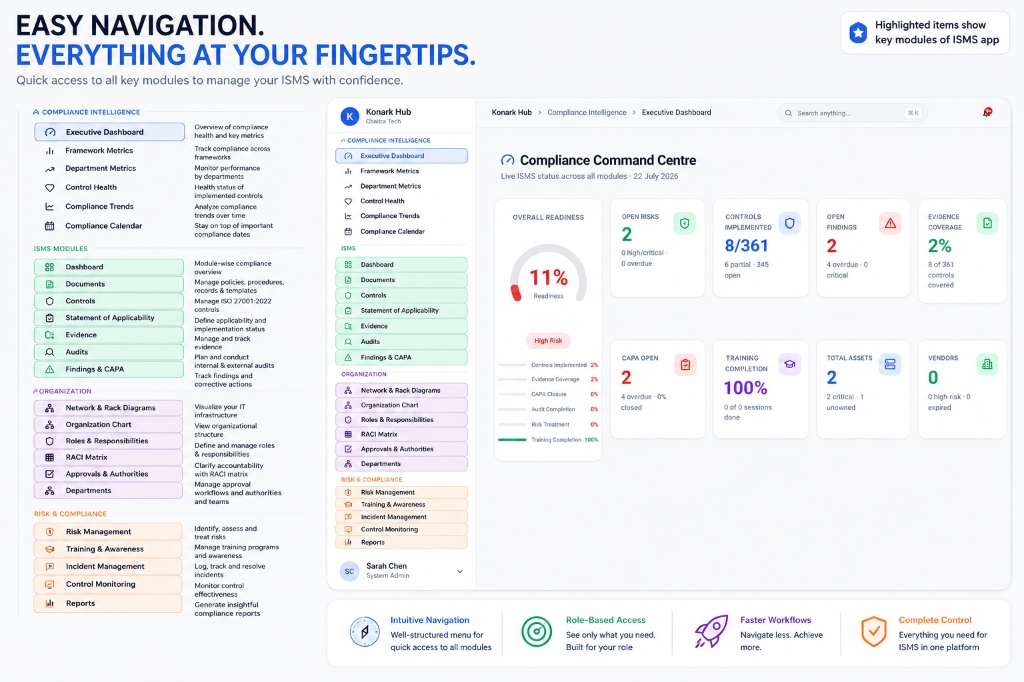
Easy Navigation.
Everything at Your Fingertips.

Quick access to all key modules allows CISOs, compliance managers, internal auditors, and risk officers to manage the entire ISO 27001 and TISAX ecosystem with confidence.

  • ISO 27001 & TISAX (AL1, AL2, AL3) Support:

    Pre-configured VDA ISA controls and Annex A requirements in one dashboard.

  • Vendor Risk & Policy Attestation Engine:

    Capture digital acknowledgements and evaluate third-party risk ratings seamlessly.

  • Real-Time Compliance Command Centre:

    Live readiness gauges, open findings counters, and executive reports generated on demand.

ControlOne Compliance Audit & TISAX Management Screen Interface
Interactive Simulator

ISO 27001 & TISAX Readiness Estimator

Adjust your current implementation progress metrics below to estimate your overall audit readiness score in real time.

Implementation Progress

Readiness is calculated based on weighted control completion (60%), evidence freshness (40%), minus non-conformities penalty.

72%
Readiness
4 Weeks
Est. Time to Audit
On Track
Audit Preparedness
Enterprise Highlights

Built for Complete Compliance Governance

Discover why ControlOne stands out as an indispensable platform for enterprise security teams.

🚗 TISAX AL1 / AL2 / AL3

ISO 27001 & TISAX Engine

Unified compliance for ISO 27001:2022 and automotive TISAX requirements with pre-configured VDA ISA audit checklists.

📖 Policy Attestation

Policy Attestation Portal

Publish organizational security policies directly to employees, capture digital acknowledgements, track real-time completion status, and export audit proof.

Evidence & CAPA Tracker

Centralize evidence files linked directly to control items and risk records. Perform root-cause analysis and close non-conformities with complete audit trails.

Vendor Risk Management

Evaluate third-party vendor risk ratings, track SOC 2/ISO certifications, manage contract review schedules, and monitor vendor compliance.